Карты, QR и биометрия в СКУД: какой способ доступа выбрать
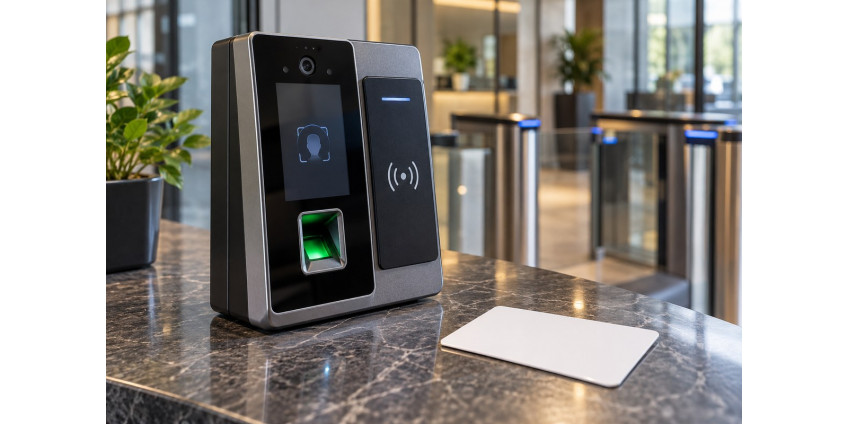
Сравниваем способы доступа в офис: карты, PIN, QR, мобильные идентификаторы и биометрию. Критерии выбора, резервный вход и проверка на объекте.
Идентификация и разрешение на проход
В СКУД часто смешивают два процесса. Первый — идентификация: устройство понимает, кто предъявил пропуск, код, телефон или биометрию. Второй — проверка права доступа: контроллер сверяет данные с правилами и решает, открывать ли замок. Удобство предъявления не равно уровню защиты: быстрый вход можно организовать и через простой UID, и через криптографически проверяемый токен, внешне это выглядит почти одинаково.
Контроллеру могут передаваться номер карты, PIN, одноразовый QR, мобильный токен, шаблон биометрии или только результат «совпало/не совпало». От этого зависит, что система реально проверяет. Если передается лишь UID карты, он удобен, но не доказывает, что носитель предъявил законный владелец. При защищенной аутентификации считыватель или контроллер проверяет не только номер, но и криптографический ответ.
Простота сценария не всегда означает слабую безопасность, но и не гарантирует ее. На одном объекте вход может работать быстро по карте, а на другом — требовать карту плюс PIN для технических помещений. Поэтому сначала описывают, какие данные система принимает, где происходит проверка и что будет, если один из компонентов недоступен. Полезно также запросить у поставщика схему потока данных: «пользователь предъявил носитель → считыватель сформировал запрос → контроллер сравнил → замок получил команду». По ней проще увидеть, где возможны подмена, дублирование, задержка или зависимость от сети.
Карты и брелоки: что важно проверить
Карты и брелоки остаются самым понятным способом доступа: их легко выдать, заменить и связать с владельцем. Но выбирать их нужно не по внешнему виду, а по технологии и формату. Важны рабочая частота, протокол, поддержка в считывателе и контроллере, а также то, как система использует идентификатор. Одна и та же 13,56 MHz сама по себе не означает криптозащиту: на ней работают и простые, и более защищенные решения.
Совместимость нельзя определять «на глаз» или по цвету корпуса. Нужны конкретные параметры: поддерживаемый стандарт, тип памяти, режим обмена, формат UID и метод аутентификации. Если система работает только с номером карты, это один уровень требований. Если нужен защищенный обмен, считыватель и карта должны поддерживать совместимый механизм проверки. Иначе карта читается, но используется лишь как номерной ярлык, а не как безопасный носитель права.
Отдельно нужно различать UID и шифрованную аутентификацию. UID — уникальный номер, удобный для учета, но не как доказательство подлинности носителя. Когда система опирается только на UID, риск в том, что номер можно повторно предъявить другим способом, если инфраструктура не проверяет его дополнительно. В паспорте оборудования должны быть перечислены конкретные форматы и режимы, а не только общие слова «поддержка карт». Если объекту важна долговременная совместимость, полезно заранее проверить, можно ли потом заменить считыватель без смены всей базы пропусков.
Личный PIN и общий код
PIN-код кажется самым простым способом доступа, но у него есть ограничения. Если код общий для группы сотрудников, он перестает быть персональным и хуже подходит для учета. Если код личный, им удобнее управлять правами, но появляется необходимость следить за сменой, забыванием и компрометацией. Поэтому PIN редко выбирают как единственный метод для всего объекта, но он полезен как дополнительный фактор или резерв.
Уязвимость PIN не в технологии, а в поведении людей. Код могут подсмотреть, услышать, записать или передать другому сотруднику. Чем короче код и чем привычнее его вводить в открытом месте, тем выше риск бытового раскрытия. Поэтому используют не только длину и сложность, но и организационные меры: скрытие клавиатуры от прямого обзора, ограничение количества попыток, автоматическую блокировку после серии ошибок, регулярную смену персональных кодов.
Важно не путать личный PIN с кодом для аварийного или гостевого режима. Общий код может быть допустим как временный сервисный механизм, но не должен заменять персональную идентификацию там, где важен учет действий. Для двухфакторного сценария PIN хорошо работает вместе с картой или телефоном: сначала предъявляется носитель, потом вводится код. Такой вариант полезен для помещений с более строгим доступом, но его нужно оценивать по удобству: если проход должен быть быстрым, добавление второго фактора может вызвать очереди.
Статический и временный QR
QR-код удобен там, где нужно быстро выдать доступ без физической карты: гостям, подрядчикам, временным сотрудникам, посетителям. Но QR бывает разным. Статический код обычно содержит постоянный идентификатор или ссылку на проверку, а временный — токен с ограничением по времени, иногда еще и по одному проходу. Внешне они похожи, но по безопасности и управлению это разные сценарии.
Главная слабость статического QR в том, что его легко переслать в виде скриншота или фотографии. Если система принимает только изображение без дополнительной проверки, код может передать другой человек. Временный токен полезнее, но только если контроллер или сервер действительно проверяют срок действия, зону доступа и состояние токена. Не каждый QR-код является динамическим: иногда «QR-доступ» — это просто удобная форма отображения постоянного идентификатора.
Перед выбором нужно уточнить, где выполняется проверка. Если QR считывается камерой и тут же отправляется в контроллер или сервер, важны сетевые задержки и доступность канала. Если проверка локальная, надо понять, какие данные заранее загружаются в устройство и как обновляются. Для гостевого сценария особенно важно ограничение по времени и, при необходимости, по количеству проходов. Иначе временный пропуск превращается в постоянный. Проверьте, что происходит при истекшем токене, при повторном предъявлении и при попытке открыть доступ вне расписания.
Доступ с мобильного телефона
Мобильный доступ ценят за отсутствие отдельного носителя. Телефон уже у большинства пользователей с собой, и это удобно для выдачи и отзыва прав. Но смотреть нужно не на сам факт «доступа со смартфона», а на способ связи и модель управления. Приложение может работать через NFC, Bluetooth или через встроенный QR-модуль. У каждого варианта есть свои условия: совместимость устройств, разрешения, стабильность связи и требования к батарее.
При NFC важно проверить поддержку конкретной модели телефона и особенности работы приложения. При Bluetooth нужно понимать, как определяется близость, как долго держится сессия и не требуется ли постоянная работа фоновых служб. Если доступ зависит от приложения, надо заранее выяснить, какие разрешения оно запрашивает и как ведет себя при отключенной сети. Нельзя считать, что все телефоны работают одинаково: версии ОС, режимы энергосбережения и настройки безопасности меняют поведение.
Практический риск — разряженный телефон или выключенное радио. Тогда мобильный доступ становится недоступен, и объекту нужен резервный путь. Это не обязательно общий код для всех: резервом может быть карта, временный гостевой QR, разовый код администратора или локальная процедура прохода через пост. Важно, чтобы резерв восстанавливал доступ без потери учета и без постоянной лазейки. Также стоит уточнить, можно ли быстро отозвать право на конкретный телефон и что происходит после утери смартфона.
Распознавание лица и отпечатка
Биометрия кажется самой удобной, потому что человеку ничего не нужно носить с собой. Но лицо и отпечаток зависят от условий сильнее, чем карта или PIN. Для лица важны камера, расстояние, освещение, угол установки и фон. Для отпечатка — состояние кожи, чистота сенсора, износ пальца, влажность и скорость прикосновения. Если эти параметры не учтены, будут не только отказы, но и ложные допуска либо замедление потока.
Нельзя обещать абсолютную точность. В реальных системах всегда есть вероятность ошибок, и их характер нужно оценивать под сценарий объекта. Где-то важнее снизить ложный отказ, чтобы не задерживать поток сотрудников. Где-то важнее снизить ложный допуск, чтобы не пускать посторонних. Поэтому у биометрии должны быть пороги срабатывания, понятные настройки и тестирование на месте, а не только в демонстрационном режиме.
Отдельный вопрос: не всякая система распознавания лица предназначена для учета рабочего времени. Иногда она только подтверждает факт доступа в зону, а не строит полноценную табельную логику. Если нужен именно учет присутствия, надо проверять, поддерживает ли модель повторный вход, антидубль, временные окна и связку с кадровой системой. Практический тест должен быть «живым»: в реальных условиях света, с реальным количеством людей и с теми устройствами, которые будут на объекте. Для отпечатка важно проверить вход после работы руками, при сухой или влажной коже.
Проверка живого предъявления
Для биометрии особенно важна защита от подмены. В разговорах ее часто называют liveness-проверкой, то есть проверкой признаков «живого» предъявления: движения, глубины, микросигналов, реакции на запрос, текстуры и иных параметров. Но качество такой защиты зависит от конкретной реализации. Нельзя считать, что раз функция заявлена, значит система одинаково хорошо работает во всех условиях и от всех типов подмен.
Здесь важно не публиковать и не обсуждать способы обхода. Для практического выбора достаточно проверить, какие сценарии тестировал производитель и какие ограничения честно описаны в документации. Попросите показать тест в освещении, типичном для вашего входа, с очками, маской, наклоном головы, отражениями и разной дистанцией. Для отпечатка — как система реагирует на имитацию плохого контакта, загрязнение или частично нечитабельный рисунок.
Надежная проверка не сводится к одной кнопке «антиспуфинг». Нужно смотреть на весь путь: камера, подсветка, алгоритм, пороги, журнал событий и реакция на ошибку. Если при сомнительном предъявлении система тихо открывает проход, это хуже, чем понятный отказ с записью события. Если же она слишком часто отказывает, пользователи начнут обходить процесс организационно: просить открыть вручную, держать дверь, проходить группой. Поэтому просите не обещания, а сценарий испытания на вашей среде.
Данные, права и обслуживание
Любой способ доступа связан с данными. Для карт это номер, для PIN — код, для QR — токен, для мобильного доступа — учетная запись и устройство, для биометрии — шаблон или признаки сравнения. Принцип простой: собирать только то, что нужно для работы системы, и понимать, кто управляет этими данными. Если шаблоны биометрии, токены или списки пропусков хранятся без ясного порядка, потом трудно отозвать доступ, перенести объект или выполнить резервное копирование.
Перед выбором стоит выяснить, где именно хранятся шаблоны и идентификаторы: в контроллере, на сервере, в облачной части или в приложении. Нужно также понимать, можно ли экспортировать список пользователей, как быстро делается резервная копия и как восстанавливаются права после сбоя. Это особенно важно для объектов, где несколько входов и разные группы доступа. Потеря базы без резервного плана превращает даже хороший считыватель в источник ручной работы.
Политика обработки данных должна быть согласована с внутренними правилами объекта. Не нужны юридические заявления, но нужна ясность: кто создает учетную запись, кто меняет права, кто удаляет пользователя при увольнении и кто отвечает за хранение биометрии. Если права управляются разными людьми вразнобой, система быстро становится неуправляемой. Если же все сводится к одному администратору без журналирования, возникает другая проблема — отсутствие контроля изменений. Перед запуском проверьте удаление пользователя, перевод в другую группу и восстановление из резервной копии без остаточных прав в локальном устройстве.
Очереди и резервный способ входа
Любая технология доступа должна выдерживать не только обычный проход, но и пик: начало рабочего дня, массовый выход, приезд гостей, внезапную проверку, временный перенос точки входа. Здесь важны не только идентификация, но и время одного прохода. Карта может сработать быстрее, чем лицо с дополнительной liveness-проверкой, а PIN может замедлить поток сильнее, чем кажется на бумаге. Поэтому смотреть нужно на реальный сценарий, а не на один показатель.
Необычные условия часто ломают красивую схему. У кого-то нет карты, у кого-то не работает телефон, кто-то пришел как гость без предварительной регистрации, кто-то зашел с коробками и не может удобно прикладывать палец. Если на объекте нет альтернативного пути, очередь быстро растет. Альтернативный вход не означает ослабление безопасности; это может быть отдельный режим через пост охраны, временный пропуск или разовый код по регламенту.
Антипассбэк, если он используется, тоже не решает все проблемы автоматически. Его работа зависит от настроек, датчиков и событий прохода. Он полезен, когда нужно предотвращать повторный вход по одному пропуску без выхода, но он не заменяет организационный контроль. Если датчик двери, турникет или журнал событий настроены неверно, логика может работать непредсказуемо. Поэтому при проектировании надо проверять не только сам идентификатор, но и то, как система фиксирует событие входа и выхода.
Учебный сценарий бизнес-центра
Условный пример: бизнес-центр с несколькими арендаторами, общим входом, гостевыми визитами и техническими помещениями. Такой объект хорошо показывает, почему один способ доступа редко закрывает все задачи. Для сотрудников удобен основной метод — например, карта или мобильный доступ. Для гостей нужен ограниченный по времени пропуск. Для сервисного персонала — отдельные права, которые не совпадают с правами арендаторов.
В таком сценарии карта удобна для постоянного персонала, потому что ее легко выдавать и блокировать. Мобильный доступ полезен для тех, кто часто меняет устройство входа или не хочет носить носитель. QR можно использовать для гостей, если он ограничен временем и зоной. Биометрия допустима только там, где оправданы условия применения и где есть стабильная среда: например, для контролируемых внутренних зон, но не обязательно для всех входов.
Сервисный персонал лучше выделять отдельно. У него часто другой график, маршрут и риски. Если всем выдать одинаковые права, сложно понять, кто и зачем был в технической зоне. Если же права слишком дробные и неудобные, администраторы начнут упрощать процесс вручную. Поэтому хорошо, когда система поддерживает группы, расписания, временные окна и отзыв доступа по категории, а не только по одному пользователю.
Матрица выбора и действия при отказах
Чтобы выбрать способ доступа, полезно смотреть на типовые отказы. Потеря идентификатора, отсутствие сети, переезд сотрудника в другую группу, увольнение, сбой питания контроллера, отказ считывателя, временное закрытие входа — все это должно иметь ответ в проекте. Один метод хорошо переживает одни ситуации и хуже — другие. Карта проста в восстановлении, но может передаваться между людьми. PIN легко заменить, но легко и подсмотреть. Биометрия удобна, но зависит от условий и не любит массовых отказов датчиков.
Для отказоустойчивости важно разделять повседневный и аварийный режим. Повседневный режим — штатный, с персональными правами и журналом. Аварийный режим — временный, с ограничениями и понятной ответственностью. Нельзя подменять аварийный режим постоянным общим кодом для всех, иначе система теряет смысл. Лучше иметь резервный механизм, который включается по регламенту и сохраняет след в журнале.
Если объект переезжает или меняет структуру, мобильный доступ и централизованные списки обычно удобнее, чем полностью автономные носители без управления. Если важна работа без сети, нужно проверять, что контроллер хранит нужные права локально и корректно синхронизируется позже. Если в зоне высокая проходимость, стоит заранее проверить время реакции и поведение при ошибке. Если права часто меняются, важнее скорость администрирования и отзыв доступа. Практически полезно заранее ответить: кто пользуется, как часто меняются права, что будет при потере носителя, какой резерв допустим, нужна ли персональная ответственность и есть ли биометрические ограничения по среде.
Частые вопросы и рабочий тест
Вопрос: что важнее при выборе — карта, QR, телефон или биометрия? Ответ: сначала сценарий объекта. Если нужен массовый и быстрый проход, удобнее простые носители. Если права часто меняются, полезны QR или мобильный доступ. Если нужен строгий контроль конкретной зоны, можно рассматривать двухфакторный вход или биометрию. Универсального ответа нет: важно, кто проходит, как часто и что делать при сбое.
Вопрос: можно ли считать 13,56 MHz признаком защищенной системы? Ответ: нет. Частота сама по себе ничего не гарантирует. Она лишь описывает радиоинтерфейс. Для оценки нужно смотреть стандарт, протокол, режим аутентификации и то, как именно считыватель взаимодействует с картой.
Вопрос: что проверить у QR-доступа? Ответ: срок действия токена, возможность повторного предъявления, реакцию на скриншот, работу без сети и правила для гостя. Если QR не ограничен по времени, это не временный доступ, а просто удобная форма идентификатора.
Вопрос: биометрия обязана быть резервом вместо карты? Ответ: нет. Резерв должен подходить объекту и не сводиться к общему коду для всех. Часто разумнее оставить карту, PIN или временный пропуск как контролируемый резервный сценарий.
Чек-лист рабочего теста:
- проверить прошивку считывателя и контроллера на совместимость;
- убедиться, что датчик прохода и журнал событий фиксируют одно и то же событие;
- протестировать доступ при плохом освещении, разряженном телефоне и истекшем токене;
- проверить, как быстро отзываются права и что остается в локальной памяти;
- посмотреть, как система ведет себя при ошибке: отказывает ли она безопасно и пишет ли событие;
- сверить документацию по конкретной модели, а не по общему названию функции.
Если тест показал, что один способ слишком медленный, другой слишком зависим от сети, а третий неудобен для пользователей, это уже полезный результат. СКУД выбирают не по моде, а по тому, насколько предсказуемо она работает в реальном режиме входа и выхода.
Оборудование для вашего проекта
Подбор удобно начинать с задачи и схемы объекта. В каталоге Turniket.kz можно сравнить доступные исполнения и согласовать состав оборудования:
- Терминалы Uni-Ubi — сравнение вариантов терминалов.
- SIGUR — совместимость идентификации и контроллеров.
- Akuvox — устройства связи и доступа.
Для консультации подготовьте план, фотографии места установки и требования к системе. Телефоны: +7 747 977 71 16 и +7 747 183 58 13; WhatsApp. Адрес: г. Алматы, ул. Грибоедова, 107/1. Доставка по Казахстану, стоимость рассчитывается с учётом заказа.
Документация для проверки параметров
При выборе конкретной модели сверяйте её паспорт и руководство. Для отдельных технических принципов в статье использованы следующие официальные материалы:
Связанные статьи
Как выбрать турникет для офиса, проходной и бизнес-центра
Выбор турникета по потоку людей, месту установки и задачам доступа. Разбираем типы проходов, СКУД, а..
СКУД для офиса: двери, сотрудники, гости и безопасный доступ
Как спроектировать контроль доступа в офисе: контроллеры, считыватели, замки, права сотрудников, гос..